Análisis de Coyuntura
En ciberataques, la Fiscalía de Guanajuato no genera confianza: Ignacio Gómez Villaseñor; el especialista en ciberseguridad advierte que las investigaciones podrían terminar en el…
Los antecedentes de la Fiscalía General de Guanajuato, marcados por la minimización de incidentes y carpetas sin resultados, restan credibilidad a la investigación sobre el ataque de ransomware a 147 kioscos estatales en los que los ciudadanos realizan trámites digitales.
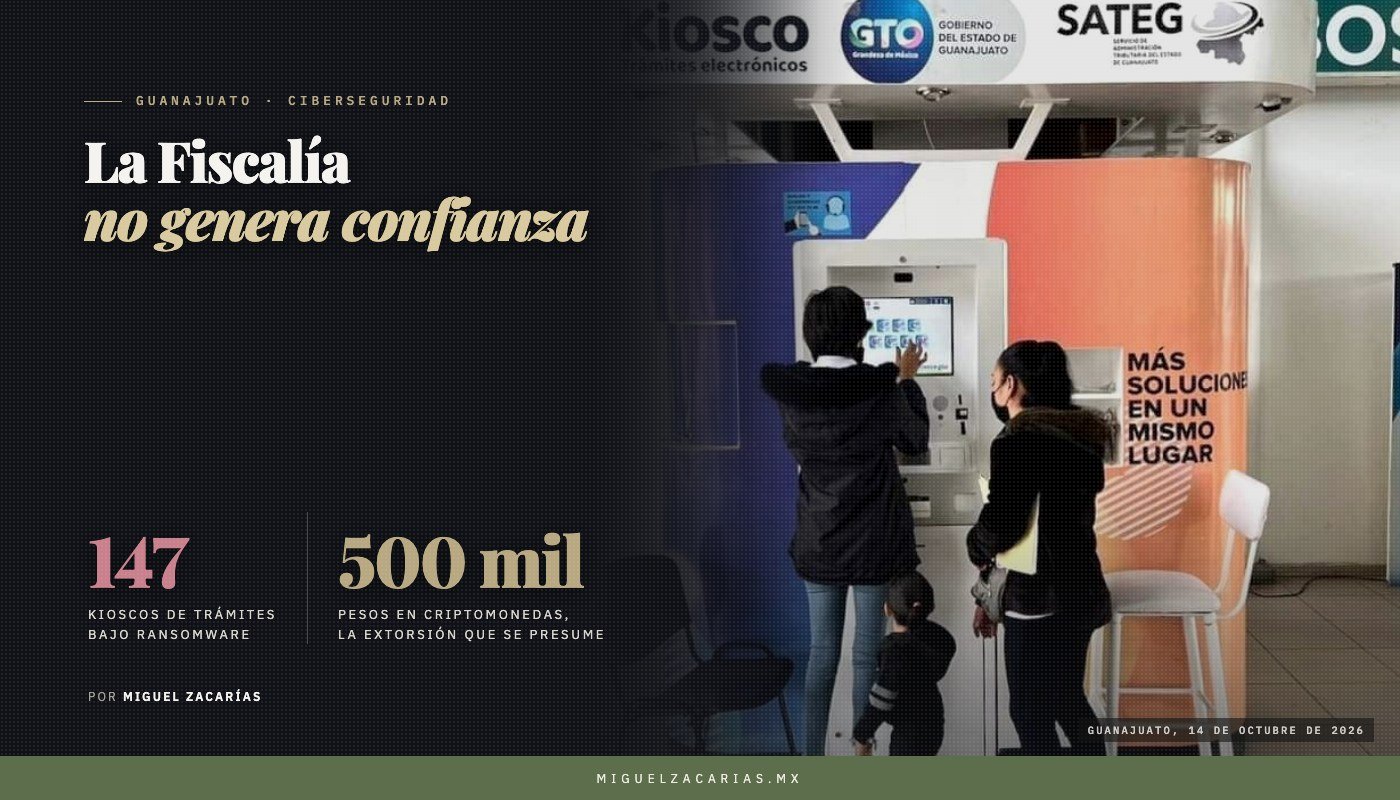
La apertura de una carpeta de investigación por parte de la Fiscalía General del Estado (FGE) tras el reciente ciberataque de ransomware a los kioscos de trámites digitales del gobierno estatal no garantiza justicia ni esclarecimiento de los hechos, advirtió el especialista en ciberseguridad Ignacio Gómez Villaseñor.
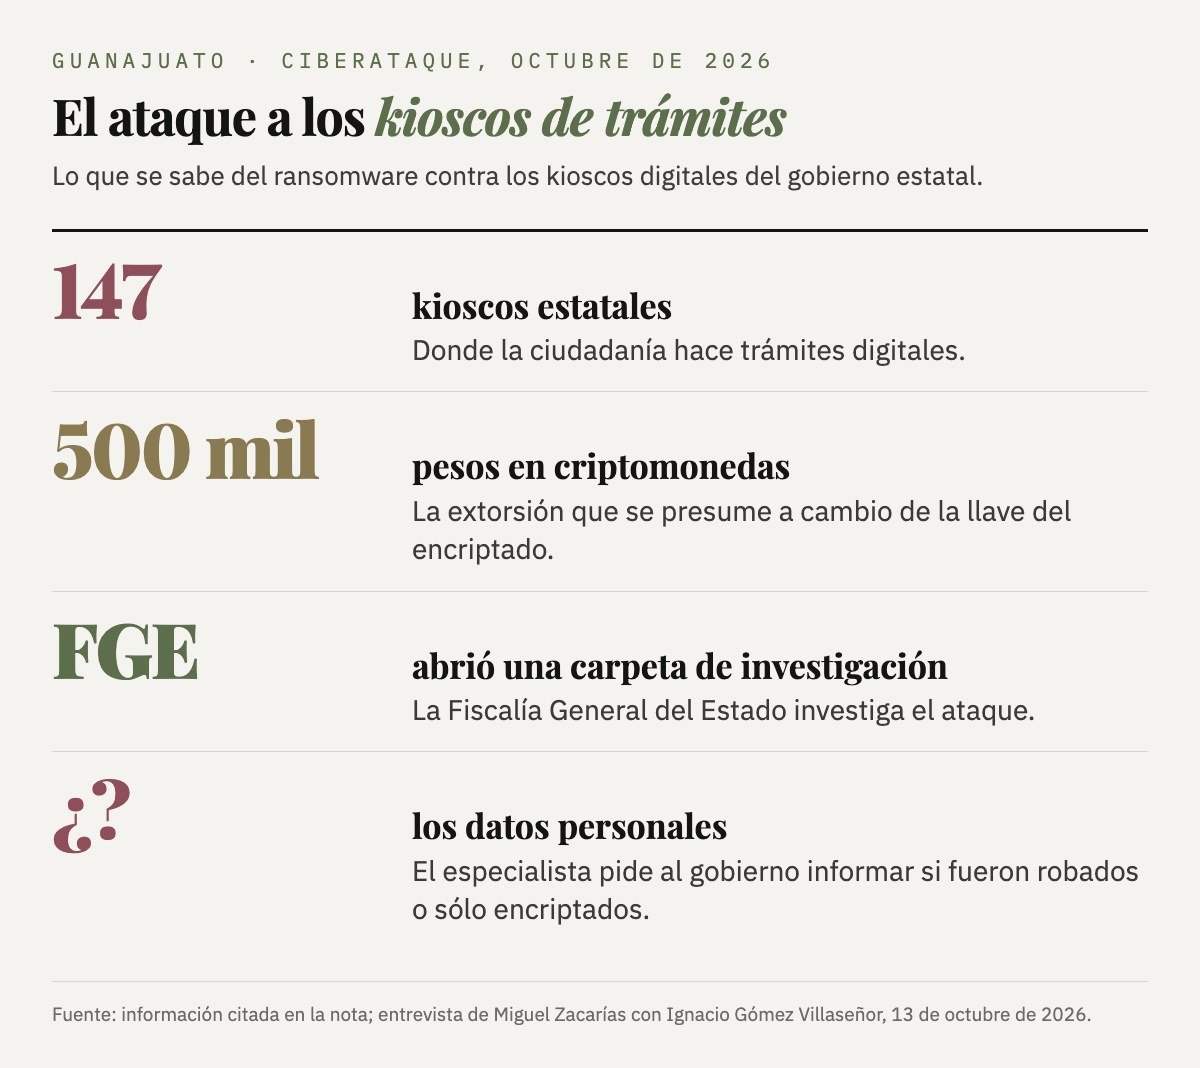
Cuestionado sobre si se puede confiar en el trabajo de la Fiscalía ante este nuevo ataque —donde se presume la extorsión de 500 mil pesos en criptomonedas y la posible afectación a datos personales—, Gómez Villaseñor fundamentó su desconfianza en la postura que ha tomado la propia cabeza de la institución en casos pasados:
«Yo soy muy escéptico desde las respuestas que ha dado el mismo fiscal a todos estos ciberataques porque la gran mayoría de las veces los ha minimizado, incluso uno de estos ataques que fue en particular de datos de violentadores de mujeres y que venían los datos de los violentadores de mujeres que fueron afectadas y que se utilizaron las credenciales del mismo fiscal para acceder a estos datos, obviamente lo hicieron a propósito estos ciberdelincuentes y él negó que esto haya ocurrido de esta manera. Para mí, el que haya mentido en varias ocasiones al respecto, no me da mucha esperanza a que en realidad entienda lo que está ocurriendo.»
El especialista recordó que en incidentes previos, como el registrado en León, las autoridades llegaron a declarar que habían identificado al supuesto responsable del ataque, pero en la práctica no existen sentencias ni avances tangibles en la contención del cibercrimen en la entidad, por lo que se prevé que las investigaciones actuales apuesten al olvido paulatino.
Transparencia ciudadana frente a la incertidumbre del robo de datos
Gómez Villaseñor remarcó que la verdadera prioridad del gobierno estatal debe ser la transparencia con la ciudadanía sobre si la información personal procesada en los kioscos fue sustraída o encriptada sin posibilidad de recuperación.
«Yo esperaría que sigan la misma línea que llevaron desde el primer minuto que avisaron de este ataque. Ojalá en caso de que efectivamente haya una exposición de datos, la informen porque también es cierto que en los casos de ransomware, aunque tarda, esa información termina por ser filtrada. Hay muchos foros, no solo en la dark web sino en foros abiertos como Telegram en la que esta información se termina por compartir, sí sería un llamado al gobierno para que digan, lo que ocurrió, digan si se robó la información lo mencionen de forma transparente, porque tarde o temprano estos datos estarían circulando en diversos foros de ciberdelincuencia.»
El riesgo del ransomware y las fallas de origen
Sobre la gravedad del incidente, el analista detalló que el ransomware involucra procesos de infección que toman meses de movimientos laterales para tomar control de los sistemas, y advirtió que la pérdida de datos puede ser definitiva si el gobierno no contaba con respaldos (backups) adecuados:
«Aquí no sabemos realmente cual es la información que se obtuvo, sabiendo que hay una información personal por los tipos de trámites que se realizan en estos kioscos, sí puede ser sumamente grave en todo caso que hayan accedido a la misma, el problema del ransomware es que incluso puede ser información que se haya perdido porque como está encriptada si no había un resguardo de información del mismo gobierno, la pueden perder a menos que desembolsen una cantidad que normalmente es de mucho dinero que aquí pedían 500 mil pesos a cambio de obtener esta llave del encriptado.»
El especialista reconoció que la actual administración estatal en Guanajuato muestra un poco más de preocupación en comparación con otros estados de la República, aunque la entidad sigue arrastrando vulnerabilidades graves por sistemas obsoletos y abandonados.
«Respecto a otros estados, me atrevería a decir que he visto un poco más de avance en Guanajuato, a pesar de la cantidad de ataques que han habido, la verdad es sí he visto muchas más vulnerabilidades en otros estados. Yo diría que Guanajuato y Nuevo León, son los únicos que tal vez lo he visto, todavía les falta pero sí los veo un poquito más preocupados en este tema con la intención de proteger los datos de las personas.»
Medidas urgentes que se ignoran
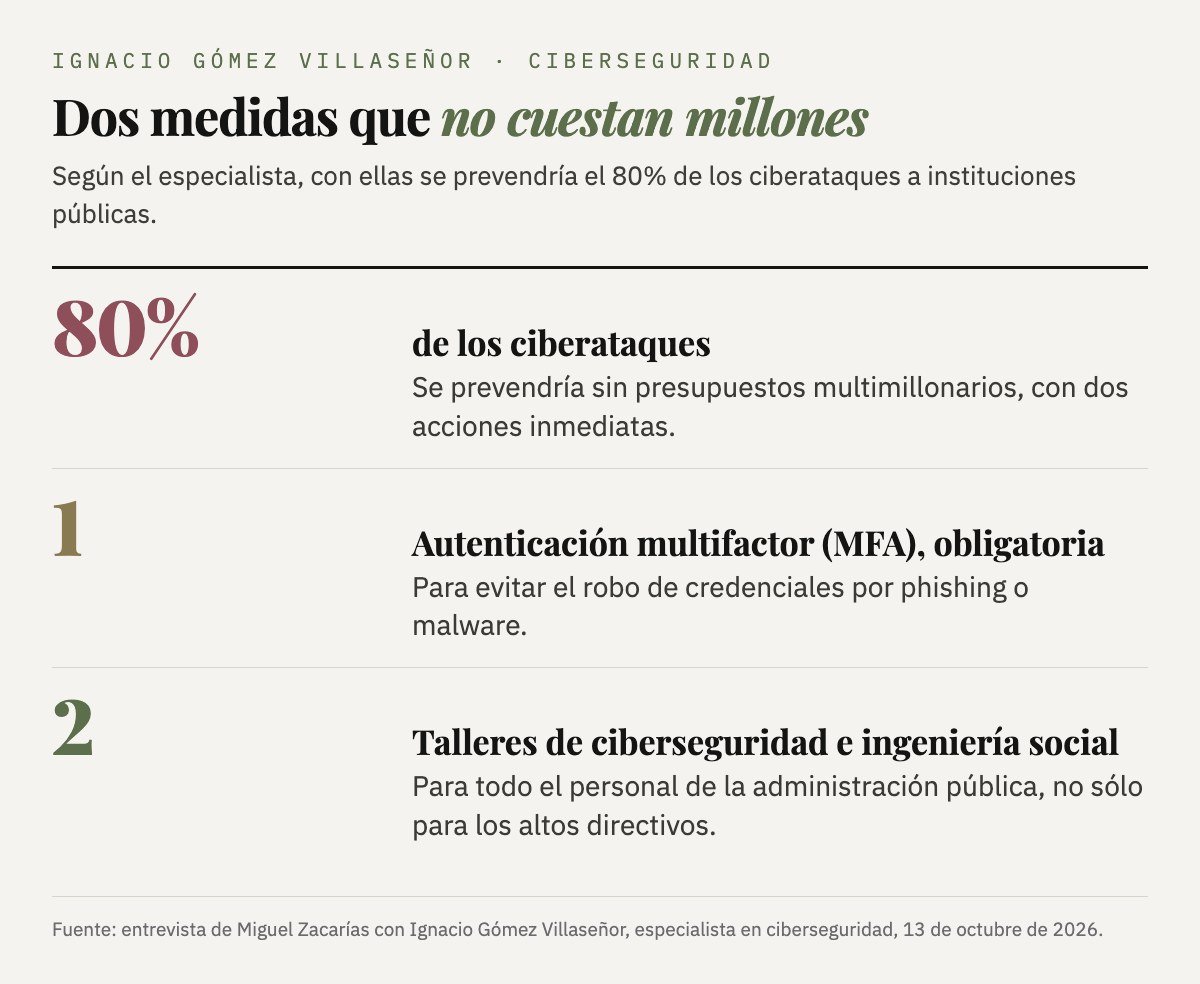
Finalmente, el experto advirtió que la prevención del 80% de los ciberataques en instituciones públicas no requiere de presupuestos multimillonarios, sino de dos acciones operativas inmediatas.
Destacó 2 en particular: la implementación obligatoria de la Autenticación Multifactor (MFA) para evitar el robo de credenciales por phishing o malware, y la impartición de talleres básicos de ciberseguridad e ingeniería social para todo el personal de la administración pública, y no solo para los altos directivos.
Fuentes
Entrevista de Miguel Zacarías con Ignacio Gómez Villaseñor, 13 de octubre de 2026.